Domain laliga.de kaufen?
Wir ziehen mit dem Projekt
laliga.de um.
Sind Sie am Kauf der Domain
laliga.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain laliga.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
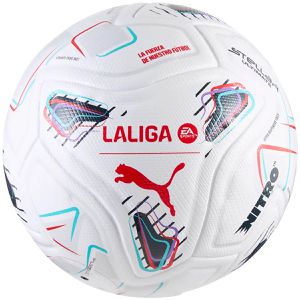
PUMA Stellar Play LaLiga Fußball Trainingsball 2026/27 01 - PUMA white/multicolor 5Bring mit diesem STELLAR Play Fußball etwas LaLiga-Energie in deine Trainingseinheiten und Spielrunden. Er greift den Look des offiziellen Fußballs der Liga auf und ist für eine lange Lebensdauer maschinell vernäht. Die Gummiblase und ein PUMA Air Lock Ventil bedeuten weniger Pumpen, mehr Spiel. Produktdetails Entworfen für: Fußball Maschinell vernäht 12-Panel-Konzept Weiche Haptik Hoher Rebound PAL (PUMA Air Lock) Ventil verhindert Luftdruckverlust Branding-Details von PUMA und LaLiga24,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welcher Spieler hat die meisten Tore in der Geschichte der Fußball-Weltmeisterschaft erzielt?
Miroslav Klose hat die meisten Tore in der Geschichte der Fußball-Weltmeisterschaft erzielt. Er hat insgesamt 16 Tore während seiner WM-Karriere erzielt. Klose übertraf damit den vorherigen Rekordhalter Ronaldo aus Brasilien. **
-
Welcher Quidditch Spieler erzielte Tore?
Welcher Quidditch Spieler erzielte Tore? In der Welt von Harry Potter ist der berühmteste Torschütze wohl Viktor Krum, der für das bulgarische Nationalteam spielt und als einer der besten Jäger gilt. Aber auch Spieler wie Harry Potter selbst, Oliver Wood, Angelina Johnson und Ginny Weasley haben in den Büchern und Filmen Tore erzielt. Quidditch ist ein schnelles und aufregendes Spiel, bei dem die Jäger versuchen, den Quaffel durch die gegnerischen Torringe zu werfen, um Punkte zu erzielen. Welcher Spieler letztendlich die meisten Tore erzielt hat, hängt von der jeweiligen Partie und den Fähigkeiten der Spieler ab. **

Welcher Quidditch Spieler erzielen Tore?
Welcher Quidditch Spieler erzielen Tore? Im Quidditch erzielen die Jäger Tore, indem sie den Quaffel durch die gegnerischen Torringe werfen. Die Jäger sind spezialisierte Spieler, die für das Erzielen von Toren zuständig sind. Sie müssen sowohl präzise als auch schnell sein, um die Verteidigung des gegnerischen Teams zu überwinden und Punkte für ihr eigenes Team zu erzielen. Die Jäger sind entscheidend für den Erfolg eines Quidditch-Teams, da sie die Hauptverantwortung für das Punkten tragen. Ihre Fähigkeiten und Strategien sind entscheidend, um während des Spiels die Oberhand zu behalten und letztendlich den Sieg zu erringen. **
Welche Quidditch Spieler machen Tore?
Quidditch-Spieler, die Tore machen, sind die Jäger. Sie sind dafür verantwortlich, den Quaffel durch die gegnerischen Torringe zu werfen, um Punkte für ihr Team zu erzielen. Die Jäger müssen sowohl präzise als auch schnell sein, um die Verteidigung des gegnerischen Teams zu überwinden und Tore zu erzielen. Ein guter Jäger verfügt über ausgezeichnete Wurf- und Fangfähigkeiten sowie eine gute Strategie, um den gegnerischen Jägern auszuweichen und den Quaffel ins Tor zu werfen. Insgesamt spielen die Jäger eine entscheidende Rolle im Quidditch-Spiel, da sie durch das Erzielen von Toren den Weg zum Sieg für ihr Team ebnen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
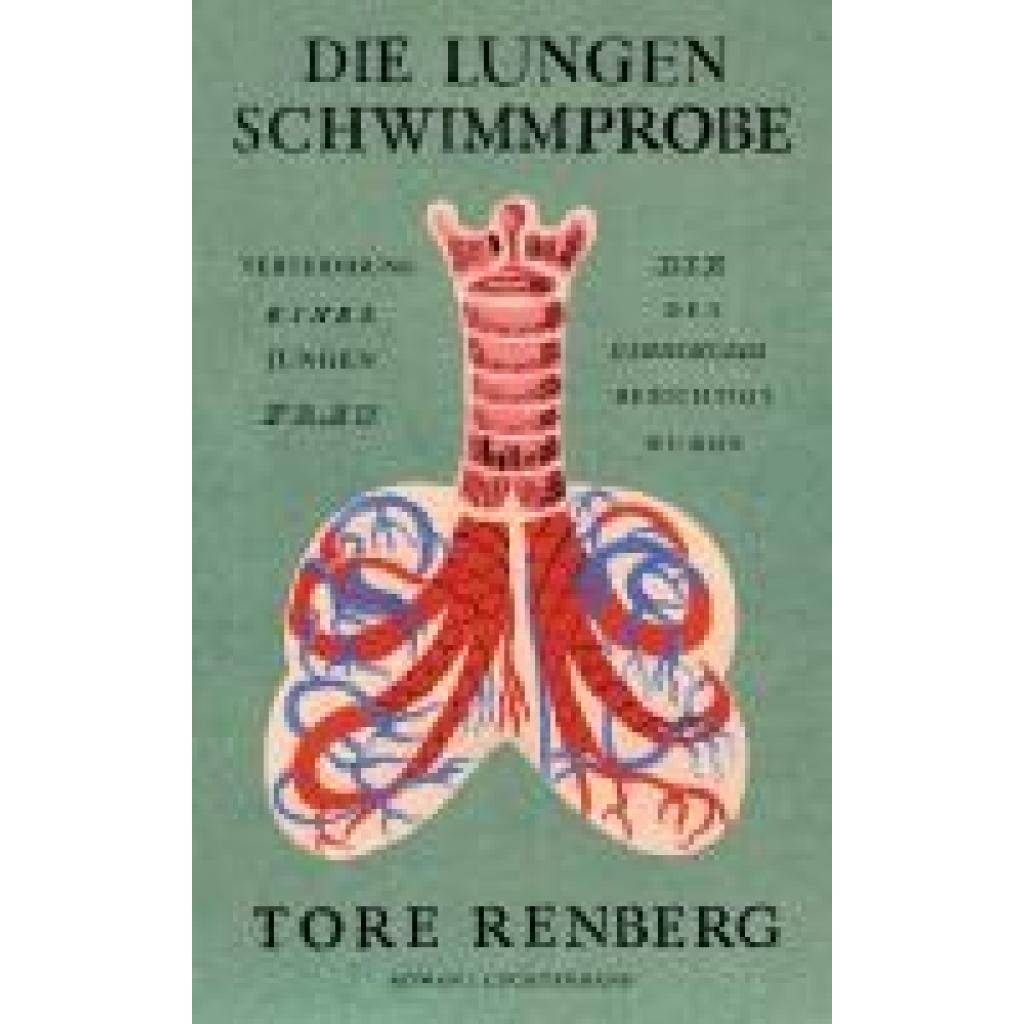
Renberg, Tore: Die LungenschwimmprobeDie Lungenschwimmprobe , Verteidigung einer jungen Frau, die des Kindsmords bezichtigt wurde - Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20241023, Produktform: Leinen, Autoren: Renberg, Tore, Übersetzung: Kronenberger, Ina~Hippe, Karoline, Seitenzahl/Blattzahl: 704, Keyword: Lungen; Schwimmprobe; 2024; anna voigt; aufklärung; barock; buch; bücher; christian thomasius; historische romane; historischer roman; johannes schreyer; kindsmord; leipzig; neuerscheinung; roman; romane; weiße elster; zeitz, Fachschema: Siebzehntes Jahrhundert~Siebzehntes Jahrhundert / Roman, Erzählung, Fachkategorie: Historischer Roman, Region: Deutschland, Zeitraum: 17. Jahrhundert (1600 bis 1699 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand, Produktverfügbarkeit: 02, Länge: 215, Breite: 135, Höhe: 46, Gewicht: 718, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
PUMA Stellar Play LaLiga Fußball Trainingsball 2026/27 01 - PUMA white/multicolor 5Bring mit diesem STELLAR Play Fußball etwas LaLiga-Energie in deine Trainingseinheiten und Spielrunden. Er greift den Look des offiziellen Fußballs der Liga auf und ist für eine lange Lebensdauer maschinell vernäht. Die Gummiblase und ein PUMA Air Lock Ventil bedeuten weniger Pumpen, mehr Spiel. Produktdetails Entworfen für: Fußball Maschinell vernäht 12-Panel-Konzept Weiche Haptik Hoher Rebound PAL (PUMA Air Lock) Ventil verhindert Luftdruckverlust Branding-Details von PUMA und LaLiga24,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
PUMA Fußball Stellar Nitro Ultimate LaLiga, Größe 5, 430 Gramm, weiß/bunt, SpielballProfi-Spielball mit 8 nahtlos geklebten Panels Offizieller Spielball der LaLiga in der Saison 2026/27 Entspricht dem FIFA Quality Pro Standard (höchste Kriterien bezüglich Leistungsfähigkeit, Präzision, Sicherheit & Langlebigkeit) Nahtlose Oberfläche für präziseres Spiel und eine verbesserte Ballkontrolle NITROFOAM sorgt für ein weiches, aber gleichzeitig festes Ballgefühl - gepolsterte Zonen sorgen für extra Komfort und entlasten Druckpunkte beim Spielen Geprägter Rillen ein präzises Flugverhalten Ausgezeichnete Formbeständigkeit, Haltbarkeit und reduzierte Wasseraufnahme Robuste und belastbare Konstruktion macht den Ball langlebig Gummiblase mit PUMA Air-Lock Ventil für optimalen Lufteinschluss Aus langlebigem Poly-Urethan mit 3D-Struktur, TPO-Schaum & Polyester Gewicht: ca. 430 Gramm (Größe 5 - Erwachsene & A-/ B-/ C-/ D-Junioren) Ein Spielball bietet die besten Spiel- und Flugeigenschaften während des Spiels Für alle Wetter- & Untergrundverhältnisse geeignet Merkmale: Ausführung: Spielball Ballgröße: Größe 5 geeignet für: Erwachsene, Junioren100,28 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welcher Spieler hat die meisten Tore in der Geschichte der Fußball-Weltmeisterschaft erzielt?
Miroslav Klose hat die meisten Tore in der Geschichte der Fußball-Weltmeisterschaft erzielt. Er hat insgesamt 16 Tore während seiner WM-Karriere erzielt. Klose übertraf damit den vorherigen Rekordhalter Ronaldo aus Brasilien. **
-
Welcher Quidditch Spieler erzielte Tore?
Welcher Quidditch Spieler erzielte Tore? In der Welt von Harry Potter ist der berühmteste Torschütze wohl Viktor Krum, der für das bulgarische Nationalteam spielt und als einer der besten Jäger gilt. Aber auch Spieler wie Harry Potter selbst, Oliver Wood, Angelina Johnson und Ginny Weasley haben in den Büchern und Filmen Tore erzielt. Quidditch ist ein schnelles und aufregendes Spiel, bei dem die Jäger versuchen, den Quaffel durch die gegnerischen Torringe zu werfen, um Punkte zu erzielen. Welcher Spieler letztendlich die meisten Tore erzielt hat, hängt von der jeweiligen Partie und den Fähigkeiten der Spieler ab. **
-
Welcher Quidditch Spieler erzielen Tore?
Welcher Quidditch Spieler erzielen Tore? Im Quidditch erzielen die Jäger Tore, indem sie den Quaffel durch die gegnerischen Torringe werfen. Die Jäger sind spezialisierte Spieler, die für das Erzielen von Toren zuständig sind. Sie müssen sowohl präzise als auch schnell sein, um die Verteidigung des gegnerischen Teams zu überwinden und Punkte für ihr eigenes Team zu erzielen. Die Jäger sind entscheidend für den Erfolg eines Quidditch-Teams, da sie die Hauptverantwortung für das Punkten tragen. Ihre Fähigkeiten und Strategien sind entscheidend, um während des Spiels die Oberhand zu behalten und letztendlich den Sieg zu erringen. **
-
Welche Quidditch Spieler machen Tore?
Quidditch-Spieler, die Tore machen, sind die Jäger. Sie sind dafür verantwortlich, den Quaffel durch die gegnerischen Torringe zu werfen, um Punkte für ihr Team zu erzielen. Die Jäger müssen sowohl präzise als auch schnell sein, um die Verteidigung des gegnerischen Teams zu überwinden und Tore zu erzielen. Ein guter Jäger verfügt über ausgezeichnete Wurf- und Fangfähigkeiten sowie eine gute Strategie, um den gegnerischen Jägern auszuweichen und den Quaffel ins Tor zu werfen. Insgesamt spielen die Jäger eine entscheidende Rolle im Quidditch-Spiel, da sie durch das Erzielen von Toren den Weg zum Sieg für ihr Team ebnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.